ホームページに広く使われているプログラミング言語「PHP」に重大な脆弱性が見つかったとして、能代山本でも各自治体や企業などが、一時的にホームページの公開を停止してメンテナンスを行うなど対応に追われました。
徐々に復旧しているとみられるものの、三種町のホームページの問い合わせフォーム、JAの農業資材などをインターネットで注文できるシステム、一部金融機関のアプリなどが利用できない状況が続き、影響はまだ収まっていません。
北羽新報の記事
北羽新報のトップページ
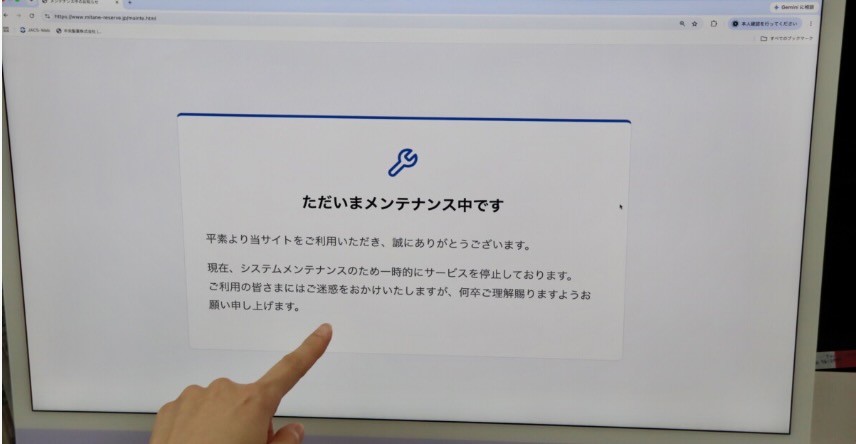 能代山本でも各自治体や団体などでホームページのメンテナンスが行われた
<以下は白木個人の意見/感想です>
プログラミング言語「PHP」の脆弱性による影響は広範囲、かつ個人情報が抜き取られるなど重大な問題が発生していますが、その対応にサーバー保守部門やサーバー運営会社、運営団体は大変だったと思います。
但し、PHP言語の修正パッチ(修正ソフトウエア)は既に公開されているので、その早急なパッチ当て等の対応は大変だったと思いますが、これ以上の拡大は無いので一安心です。
因みに、当ふるさと会のホームページはPHP言語で記述されたWordPressという簡易ツール(無料)で作られており、また当ふるさと会のホームページが格納されているサーバーもPHP言語で記述/運用されている為、影響は大でしたが、既に修正パッチは適用済みです。
何より、抜き取り/盗難対象の会員情報は、当ふるさと会のホームページやサーバーには登録/格納されていないので、全く心配ありませんでした。
一方、当ふるさと会の会員情報はリレーショナル・データベースで構築されたシステムに格納されていますが、PHP言語とは無縁の簡易ツール(有料)で構築されているので、PHP言語の脆弱性による影響は一切ありませんでした。
また、当該データベースはサーバー版では無く、スタンドアローン版なので担当者のPCに格納されており、個人情報が何十万件〜何千万件と格納されている攻撃対象のサーバー上には無いので安心でした。
なお、PHP言語の脆弱性が原因では無くとも、今回のGMO事件のように従来からの各種(ネットワーク接続機器を含む)システムの脆弱性によるセキュリティ問題(個人情報漏洩/ 不正取引操作)は継続して発生しています。
新種のウイルス発生とその修正パッチの作成は、昔からイタチごっこの歴史です。
修正パッチは直ぐ作成できる訳では無く、作成/公開までに期間を要するものもあります。
その間にウイルスは活躍して不正アクセスを繰り返します。
個人でできる対応は限られていますが、フィッシングメールなど不審なメールは開かない/万一開いてもメール本文内のURLは開かない、などの対応を徹底していただきたいと思います。
不審なメールか否かの判断基準の一つに、メール送信者のアドレスを確認する方法があります。
ご存知の方も多いと思いますが、メール送信者名はもっともらしい日本語名になっているので、パッと見気付きませんが、その送信者名のアドレス(aaaa@bbbb.cc.ddd)を確認すると、その一部や全てがランダム/無意味に並んだ英数文字列になっています。
これで9割近くのメールは判断できると思います。
(参考)
メール判断方法
・Windows
・Mac
また、不審メールは都度削除していると思いますが、それだけでは完全に削除されていません。
「ゴミ箱」という名前のフォルダーに移動されているだけなのです。
出来れば毎日、少なくとも毎週など定期的にゴミ箱内のメールを完全削除していただきたいと思います。
皆様も投稿記事への感想やご意見など何でもご自由にコメントし、コミュニケーションしませんか。
※ この画面を下ヘスクロールするとコメント欄が表れます。
この投稿記事に対して誰でもが何人でも自由にご自分の考えや思ったことをコメントできます。
また、そのコメントに対して誰でもが何人でも自由に返信コメントができます。
投稿記事をテーマにしてコミュニケーションしましょう。